INJ-001Classic remote DLL injectionDRV-001BYOVD drop and loadPER-006Scheduled task registry entryC2-002Beacon loopEVA-013Defender tampering via registryCRD-008Token theft and impersonationEXE-001Drop and executeIMP-005Backup deletionINJ-001Classic remote DLL injectionDRV-001BYOVD drop and loadPER-006Scheduled task registry entryC2-002Beacon loopEVA-013Defender tampering via registryCRD-008Token theft and impersonationEXE-001Drop and executeIMP-005Backup deletion
DEP-008Thread hidden from debuggersCOL-005Crypto wallet theftPRV-008Kernel debug controlC2-009Remote service creationCRD-001Bulk cross-process memory readEVA-016UAC disabledPER-016Security package registrationCOL-001Document harvestingDEP-008Thread hidden from debuggersCOL-005Crypto wallet theftPRV-008Kernel debug controlC2-009Remote service creationCRD-001Bulk cross-process memory readEVA-016UAC disabledPER-016Security package registrationCOL-001Document harvesting
۱آپلود
فایل را بدهید و ویندوز و مدت اجرا را انتخاب کنید
۲اجرا
نمونه روی ویندوز ایزوله اجرا میشود، نه روی سیستم شما
۳مشاهده
دسکتاپ، پردازه، شبکه و syscall همزمان ثبت میشود
۴گزارش
Verdict، ATT&CK، IOC و گزارش آمادهٔ خروجی
تصویرهای این صفحه از یک اجرای نمایشی با دادههای آزمایشی گرفته شدهاند.
۰۱نمای کلی اسکن
نتیجه را در یک صفحه ببینید.
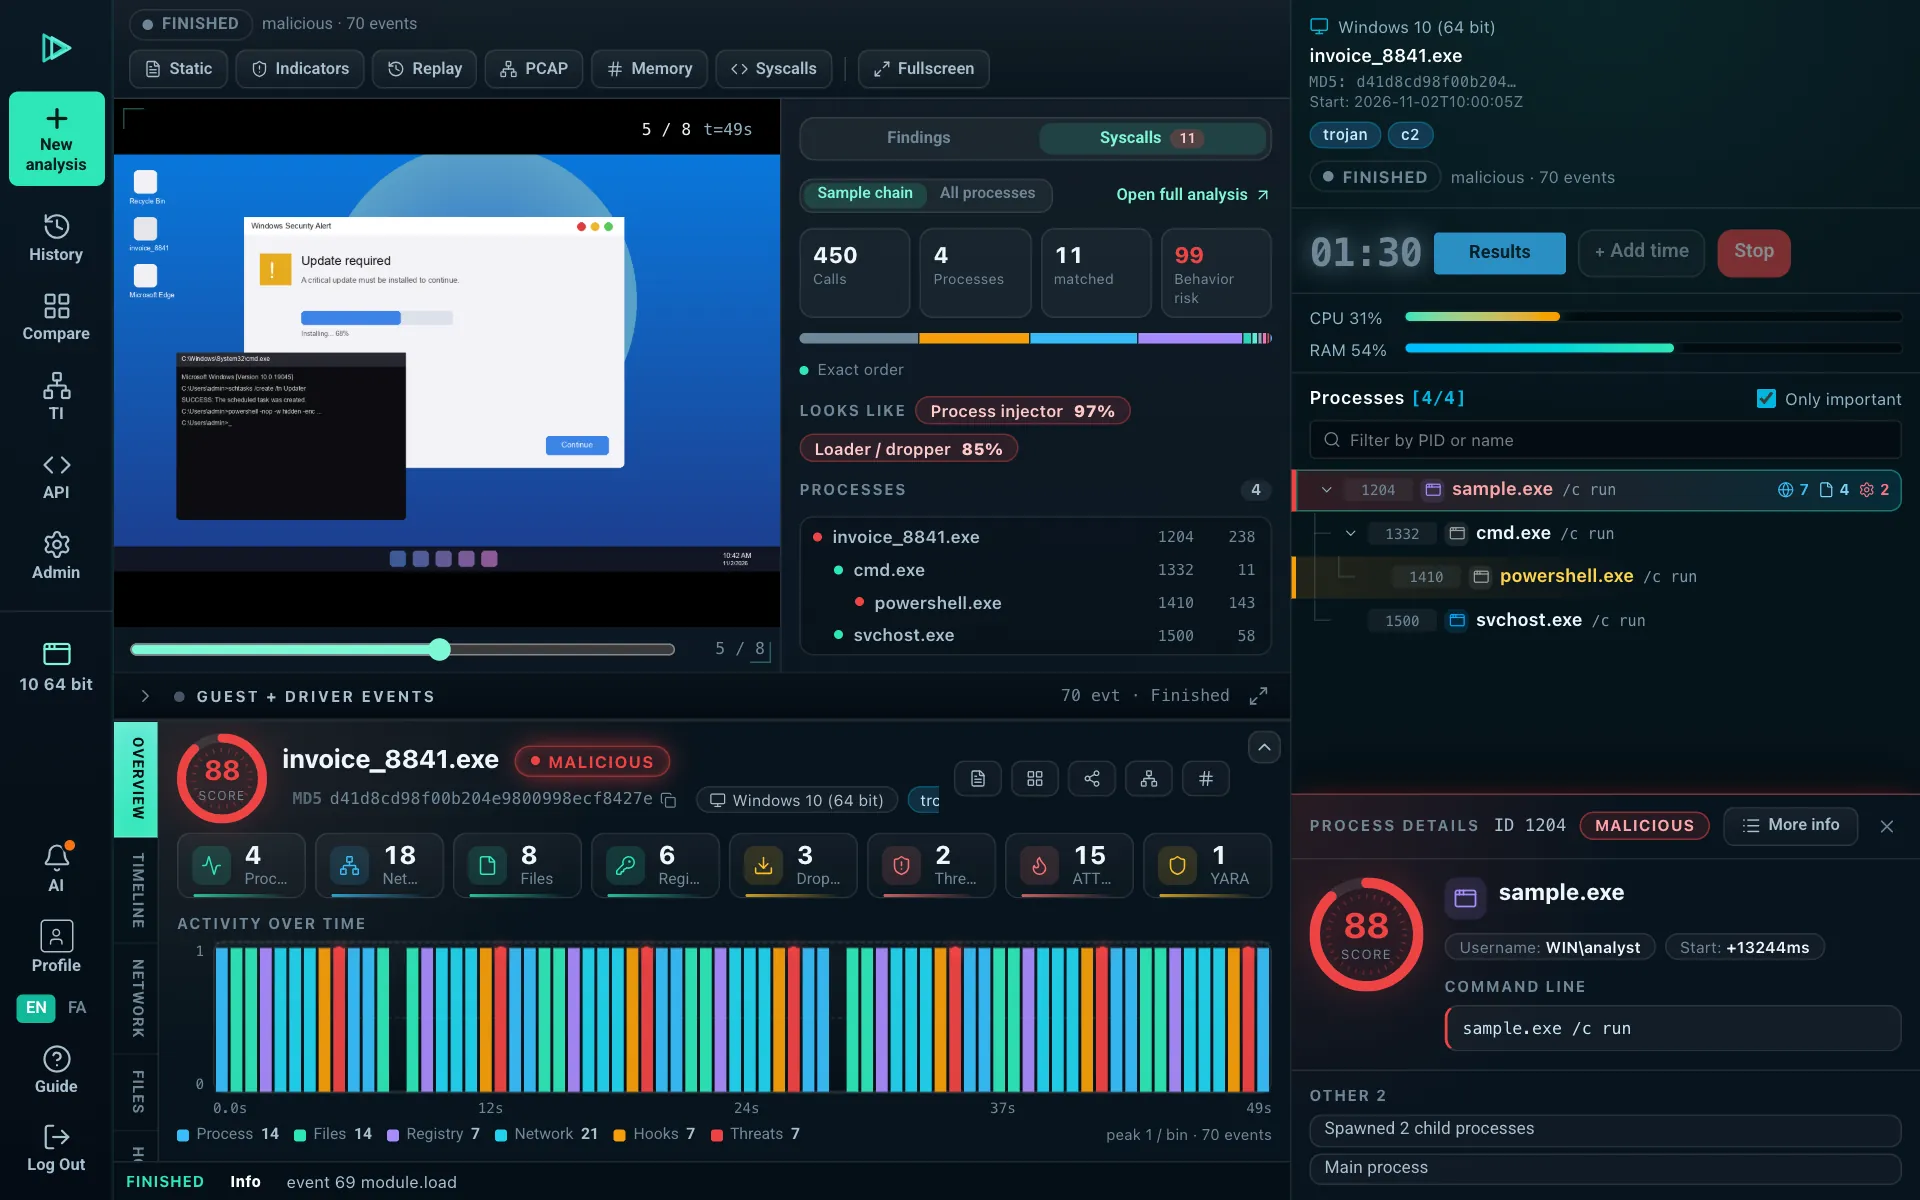
دسکتاپ زندهٔ ویندوز، امتیاز و Verdict، یافتههای کلیدی و تکنیکهای ATT&CK کنار هماند. همزمان با اجرا پر میشوند، نه بعد از آن.
دسکتاپ زنده؛ بعد از اجرا هم با حرکت ماوس روی صفحه، اسکرینشاتها را مثل یک فیلم مرور کنید
امتیاز خطر، Verdict و Key Findings کنار تصویر ماشین
نمودار فعالیت در زمان، به تفکیک پردازه، فایل، رجیستری و شبکه
فایلها، رجیستری، شبکه و پردازهها یک کلیک پایینتر
دسکتاپ زندهVerdictTimeline
sandbox.systemcall.ir/analysis/…
۰۲دنبالهٔ Syscall
رفتارهای اجرایی نمونه را بخوانید.
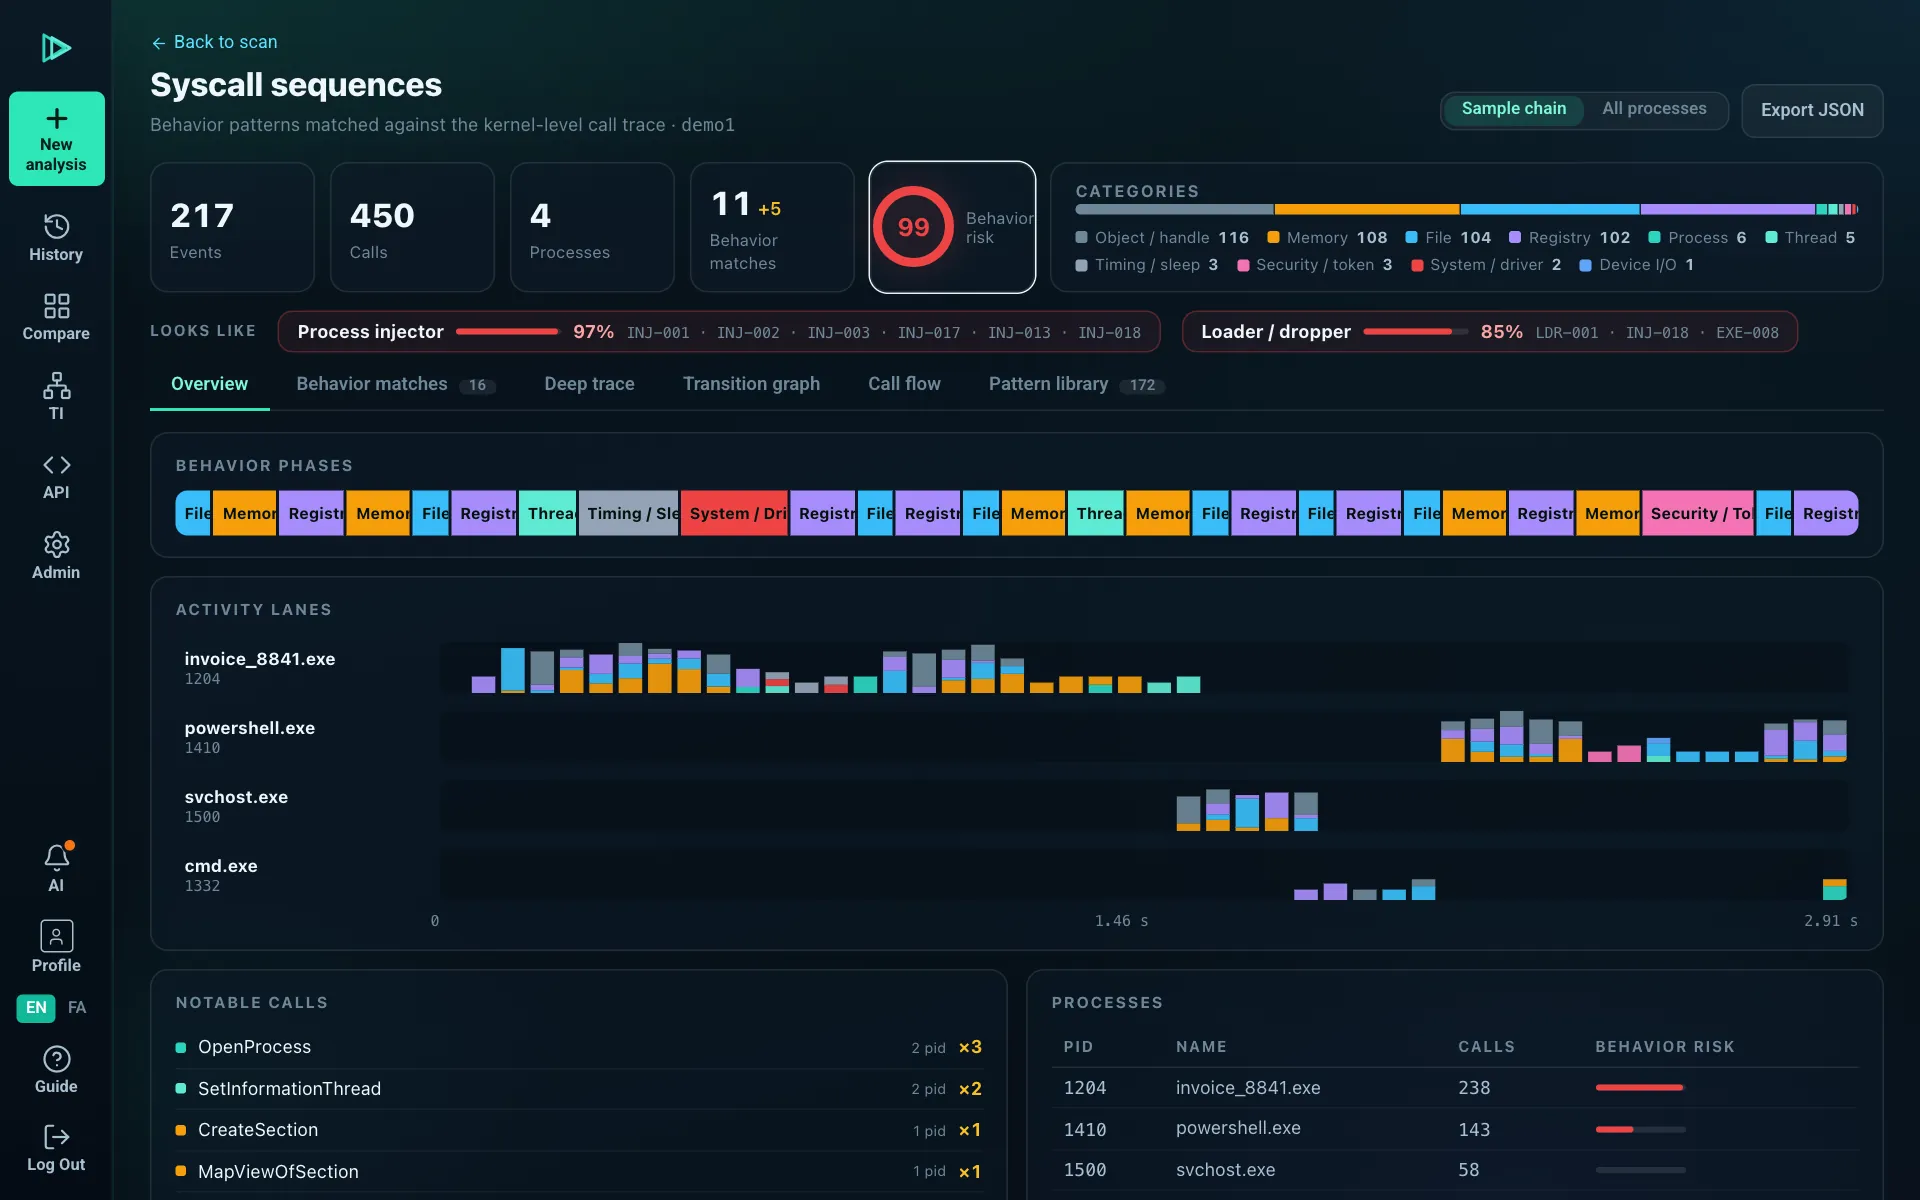
فراخوانیهای سطح هسته ثبت میشوند و با کتابخانهای از الگوهای رفتاری سنجیده میشوند. هر تطبیق میگوید کدام پردازه، کدام مراحل و با چه اطمینانی.
بیش از ۱۷۰ الگو: تزریق کد، پایداری، فرار از تحلیل، دسترسی به اعتبارنامه، رمزگذاری و غیره
تطبیق کامل جدا از «نزدیک به الگو» نشان داده میشود، همراه مرحلههای جاافتاده
پیشفرض فقط پردازههای مرتبط با نمونه؛ با یک کلیک همهٔ پردازهها
فازهای رفتار، لاین هر پردازه، Call flow و گراف گذار بین دستهها
۱۷۰+ الگوCall flowخانوادهٔ محتمل
sandbox.systemcall.ir/analysis/…/syscalls
۰۳پردازهها
نمونه چه پردازههایی را اجرا کرد؟
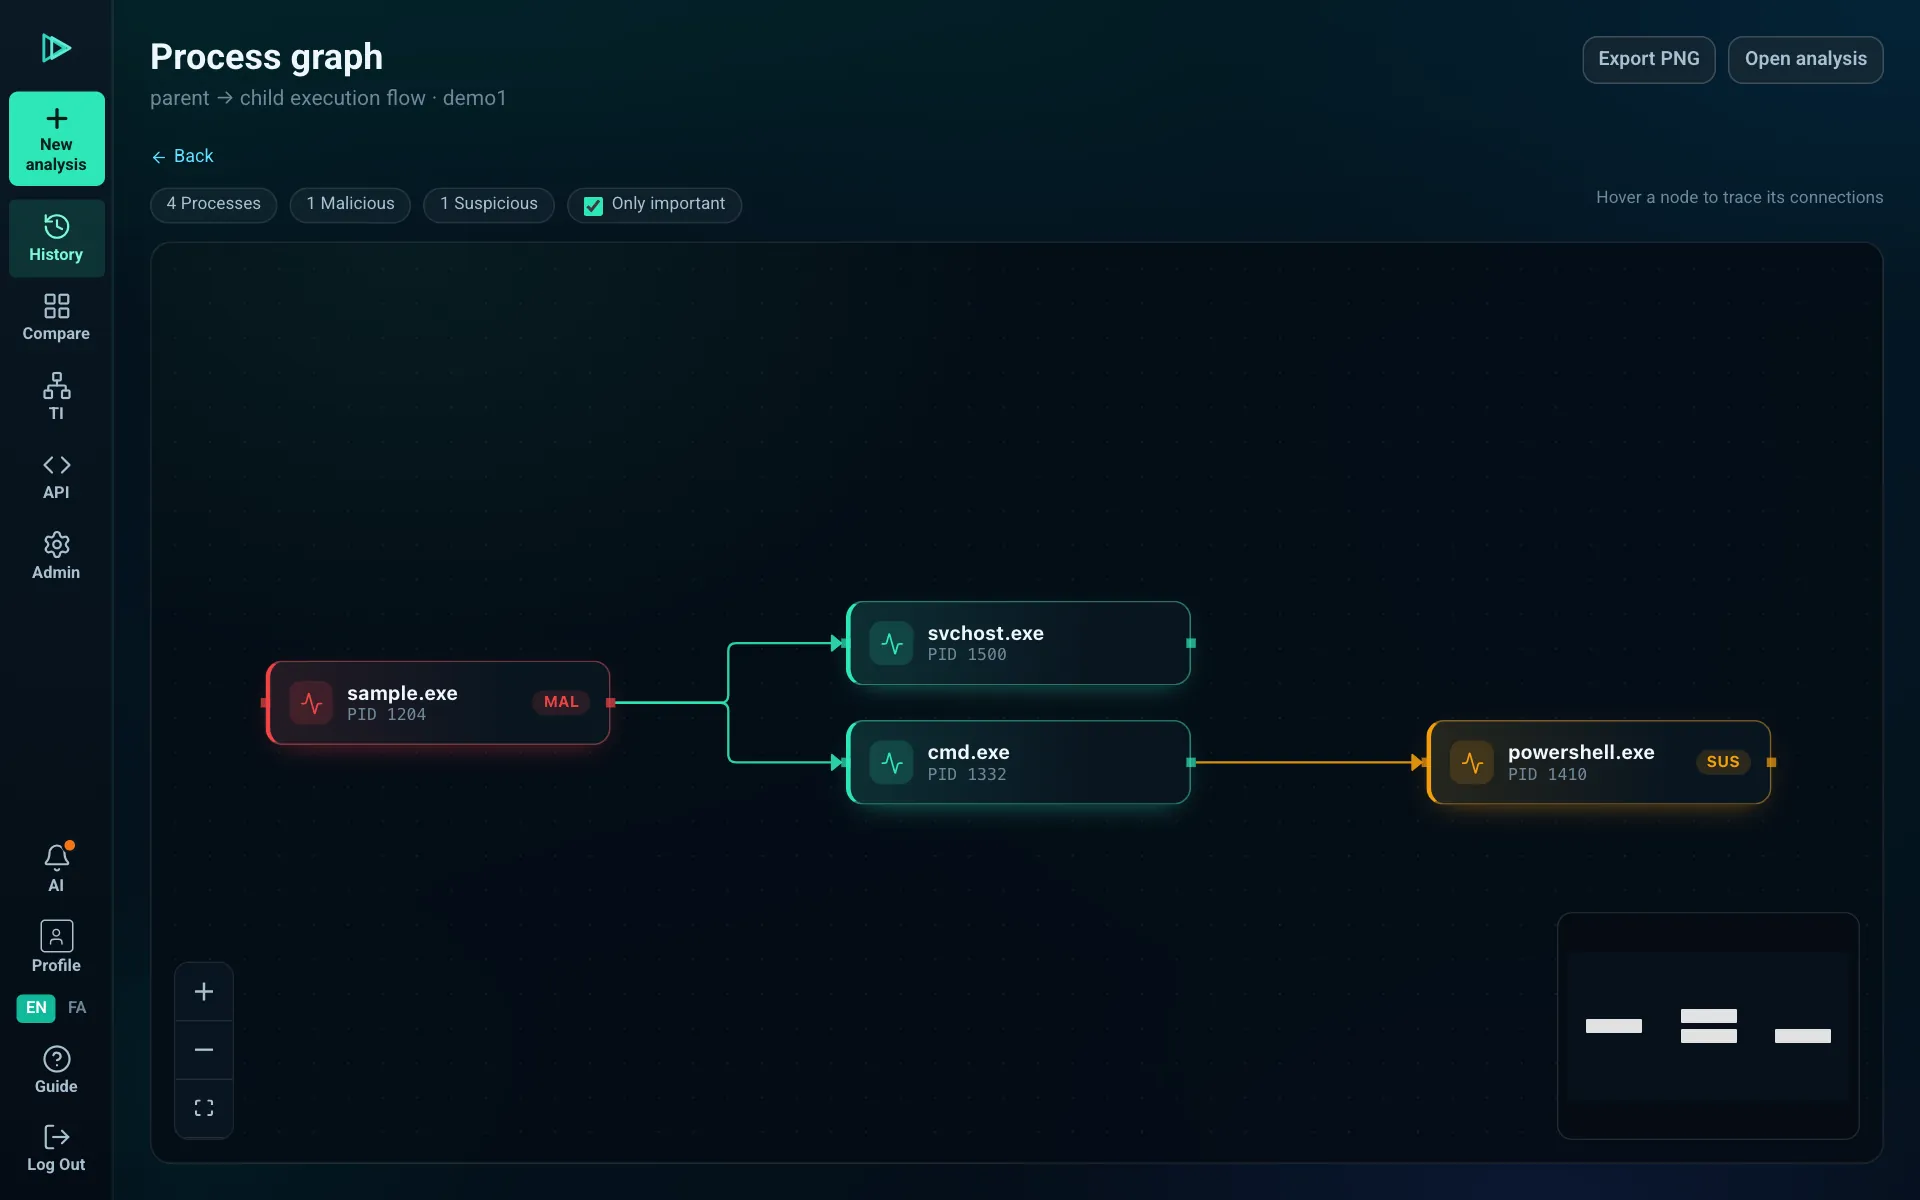
درخت و گراف پردازهها با رنگ Verdict هر گره. زنجیرهٔ اجرا از نمونه تا آخرین فرزند، بدون گم شدن میان پردازههای سیستمی.
قرمز، نارنجی و سبز براساس Verdict هر پردازه
فقط پردازههای مهم یا کل درخت، با همان قواعد صفحهٔ نتیجه
صفحهٔ جزئیات هر پردازه: command line، فایل، رجیستری، شبکه و رویدادها
خروجی PNG گراف برای گزارش
درخت اجراجزئیات پردازهPNG
sandbox.systemcall.ir/reports/…/graph
۰۴MITRE ATT&CK
رفتار را به زبان تاکتیکها ببینید.
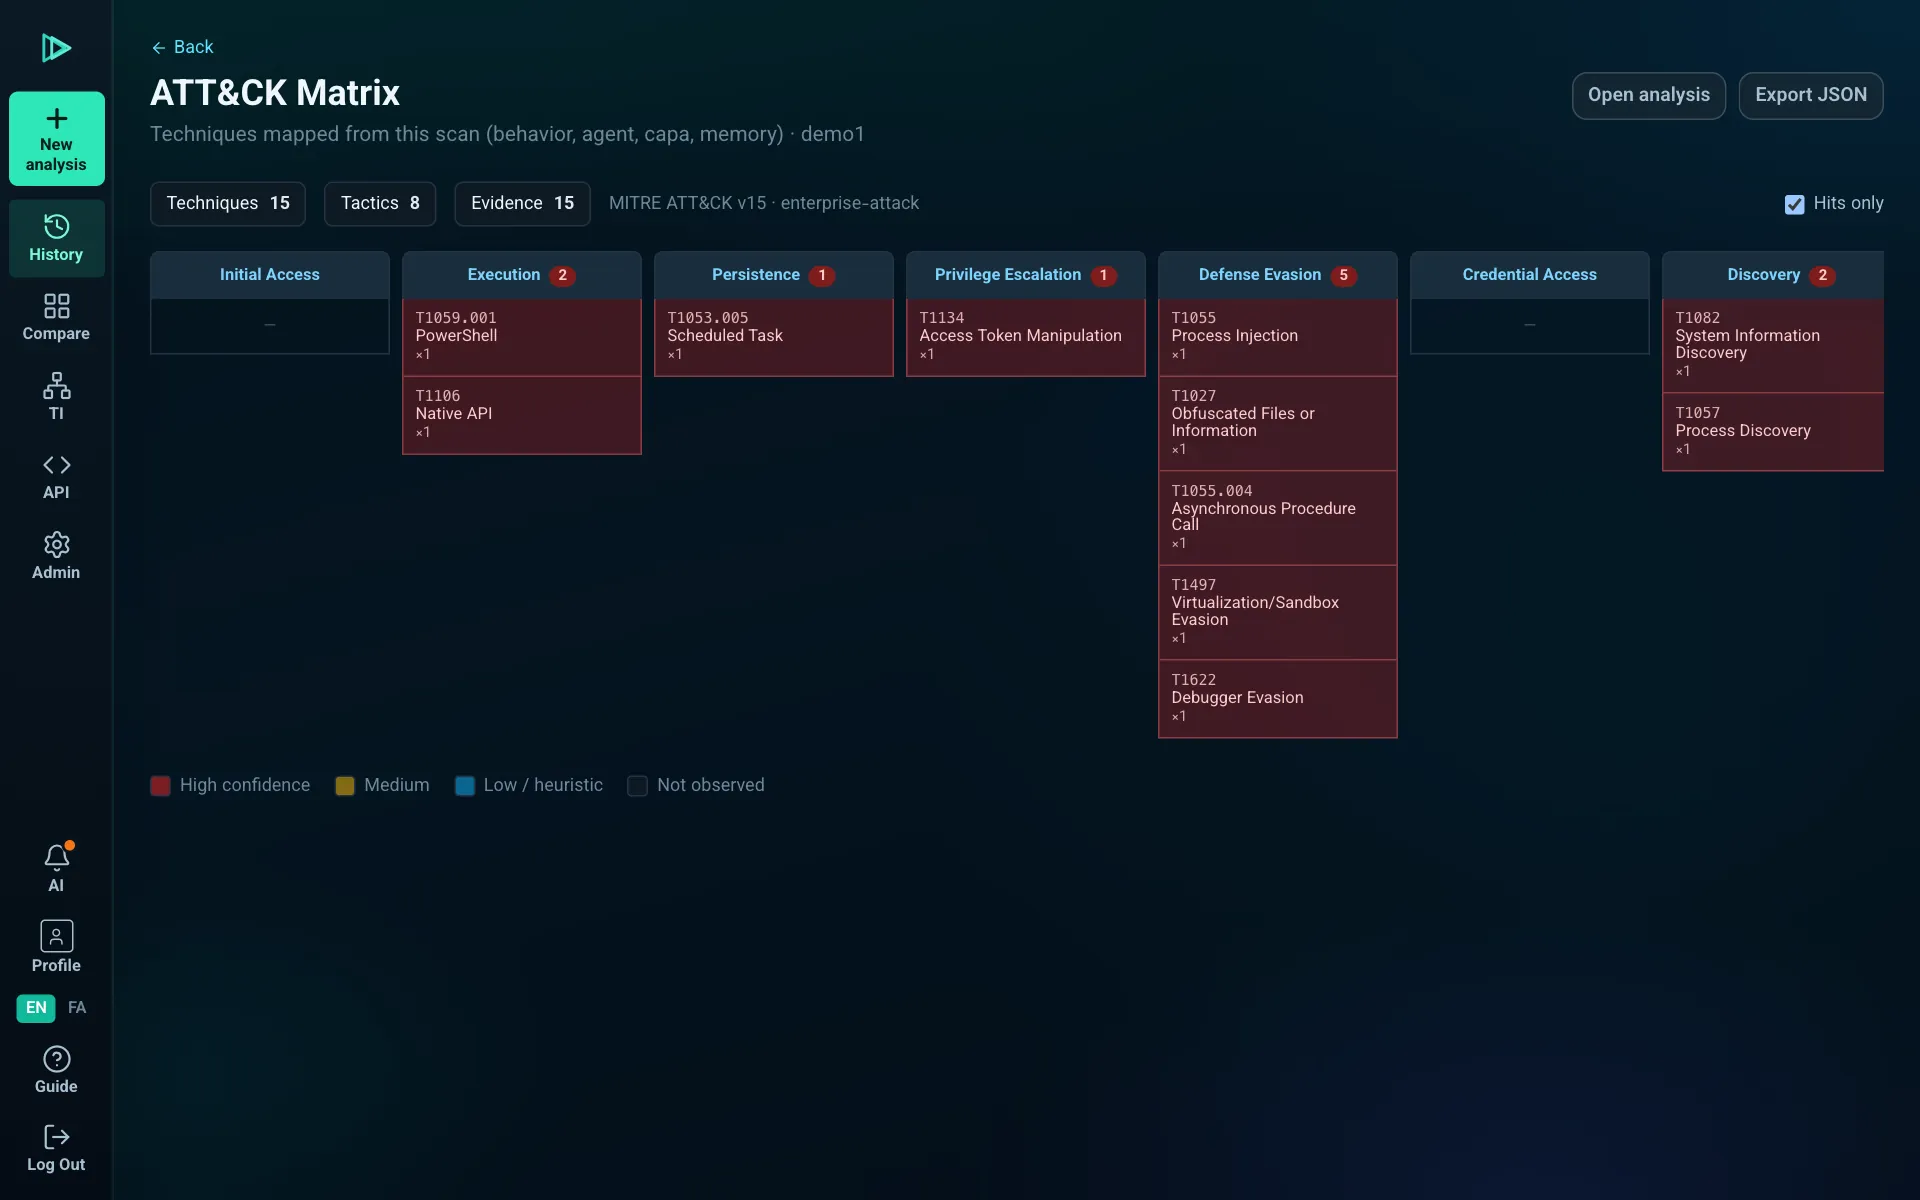
تکنیکهای مشاهدهشده روی ماتریس ATT&CK نشان داده میشوند، هرکدام با میزان اطمینان و شواهد.
۱۲ تاکتیک و ۶۶ تکنیک مرتبط با سندباکس در ماتریس
هر تکنیک با اطمینان زیاد، متوسط یا کم و فهرست شواهد
فقط خانههای دارای شواهد یا کل ماتریس
خروجی JSON برای ابزارهای خودتان
۱۲ تاکتیک۶۶ تکنیکJSON
sandbox.systemcall.ir/reports/…/attack
۰۵شبکه
نمونه با کجاها ارتباط برقرار میکند؟
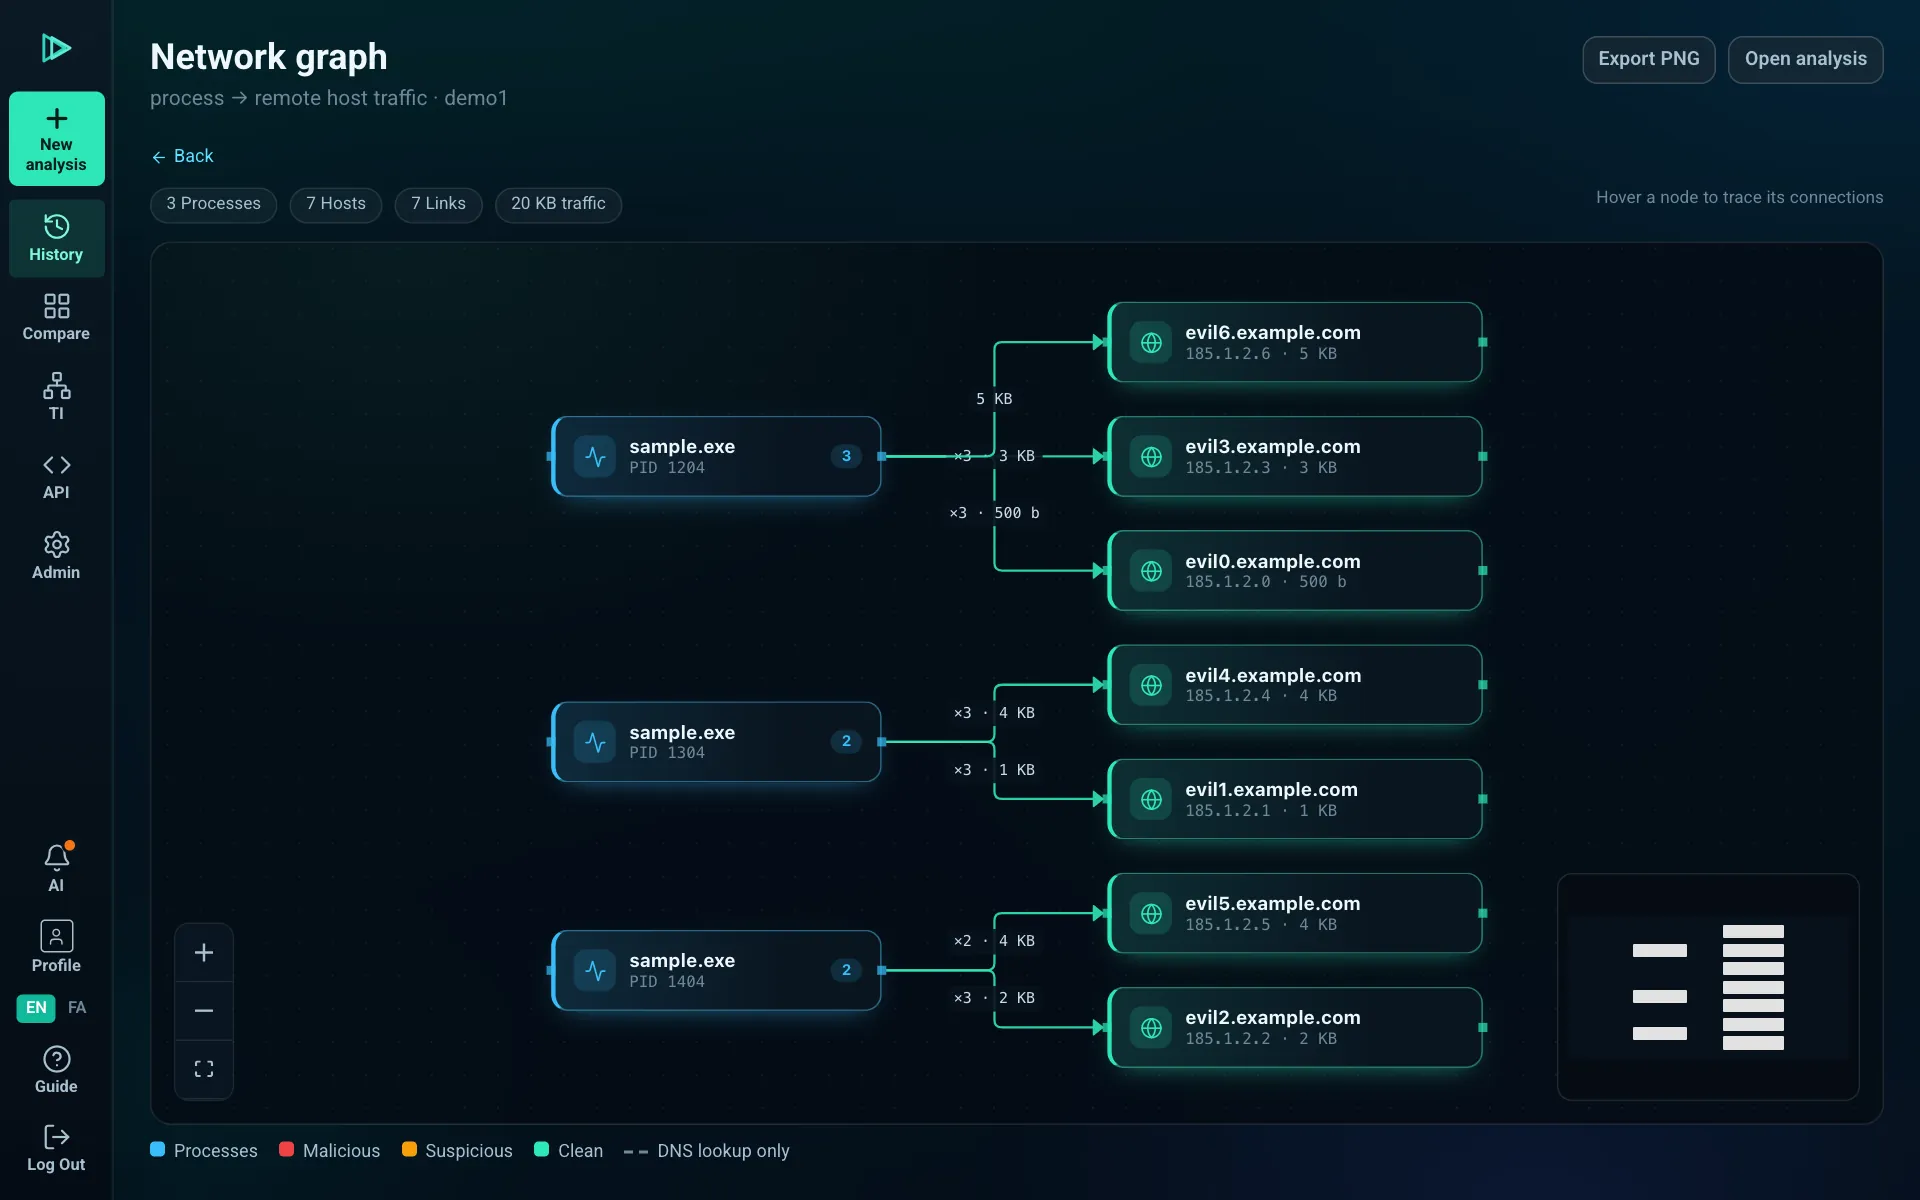
گراف ارتباط پردازه با میزبانها، اعتبار هر مقصد و حجم ترافیک. زیرش DNS، HTTP، اتصالها و PCAP.
پردازه ← میزبان با رنگ اعتبار: مخرب، مشکوک، تمیز
تبهای DNS، HTTP و اتصالها با فیلتر
نمایشگر PCAP با جزئیات هر فریم و Follow stream
با نگهداشتن ماوس روی هر گره، ارتباطهایش مشخص میشود
DNSHTTPPCAP
sandbox.systemcall.ir/reports/…/network
۰۶گزارش
گزارشی که میشود تحویل داد.
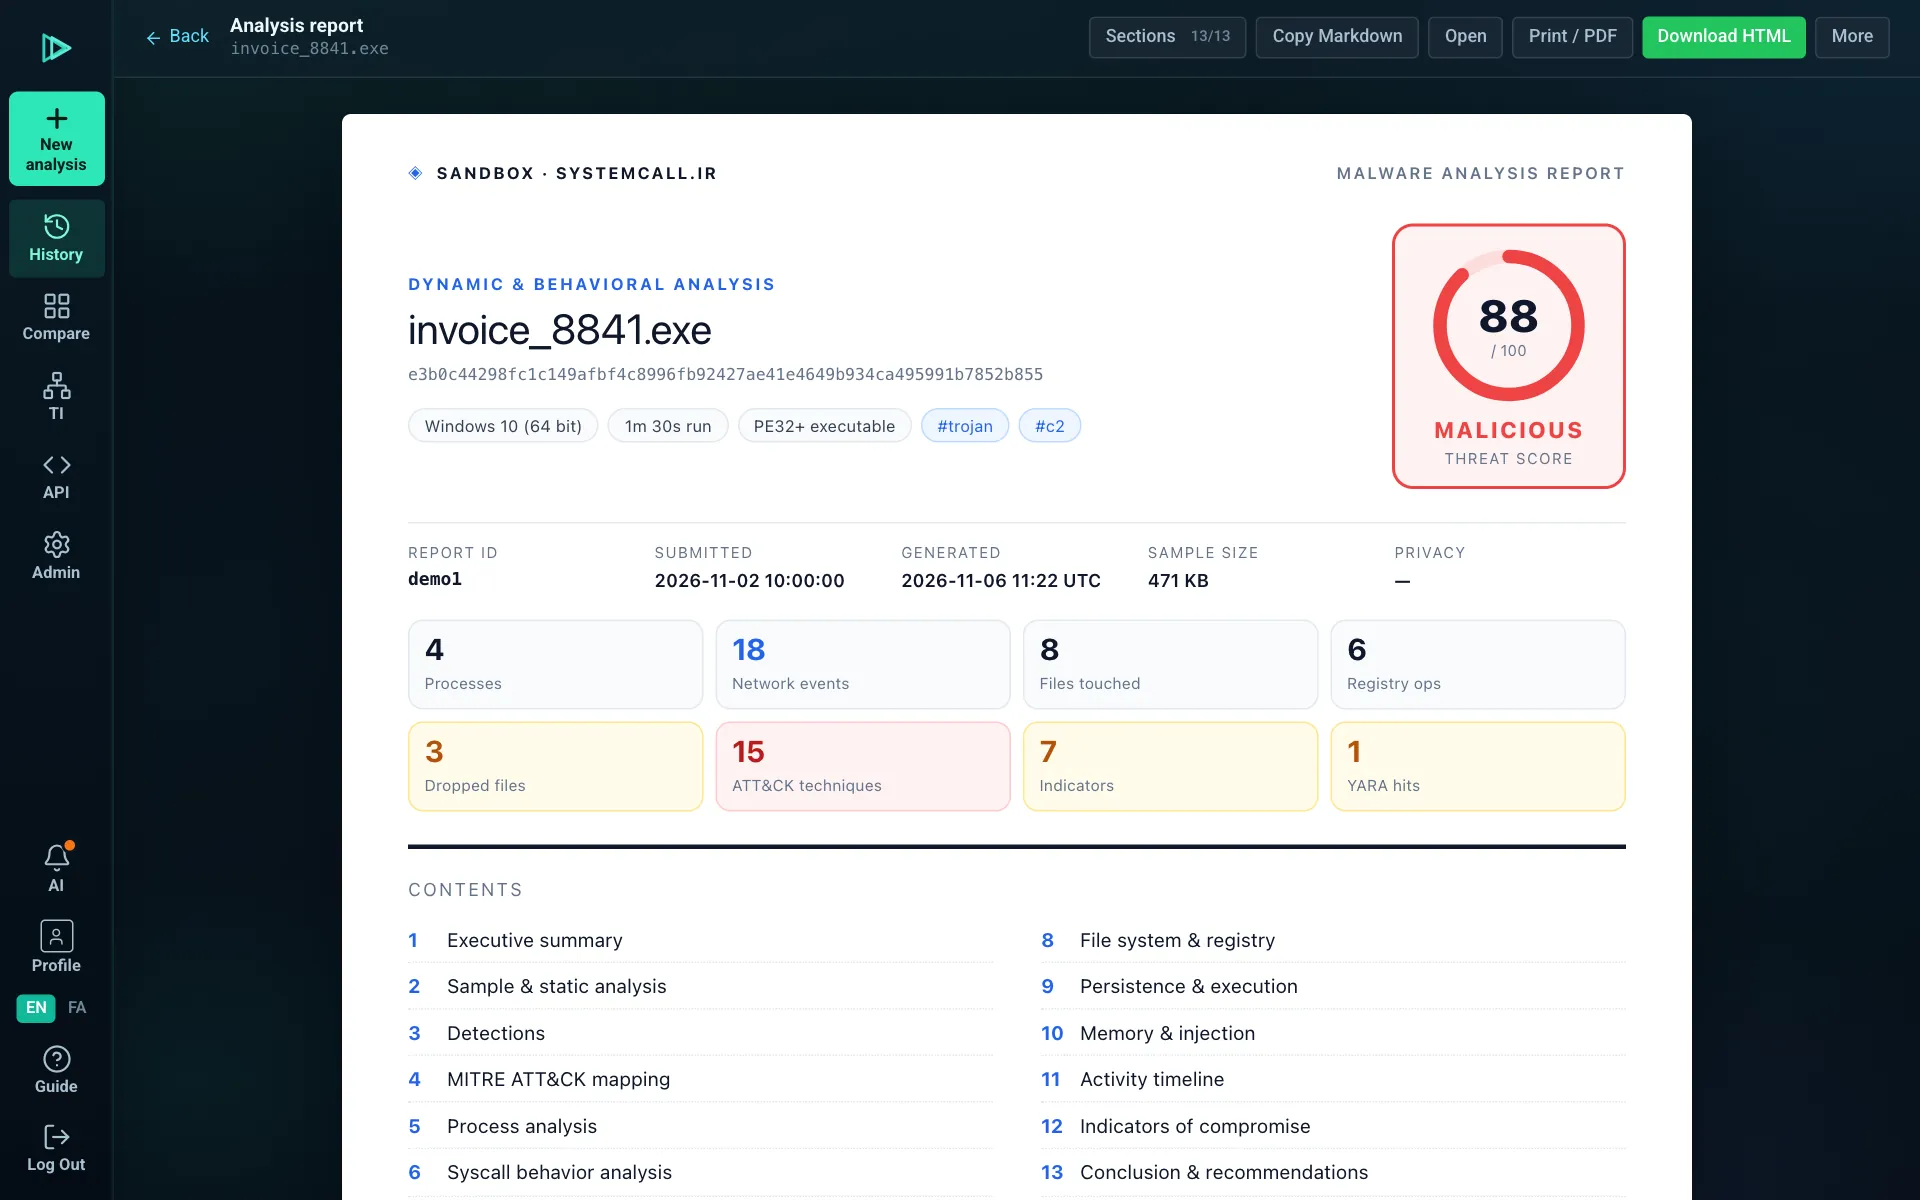
یک گزارش ۱۳ بخشی با جلد، خلاصهٔ اجرایی، نمودارها و توصیهها. همانطور که روی صفحه میبینید چاپ میشود.
چاپ A4 و PDF؛ فایل HTML مستقل که هرجا باز میشود
خروجی Markdown و JSON
بخشها را قبل از خروجی روشن و خاموش کنید
ایستا، رفتار، ATT&CK، syscall، شبکه، فایل، IOC و نتیجهگیری در یک سند
PDFHTMLMarkdown
sandbox.systemcall.ir/reports/…/text
۰۷IOC و تشخیص
از تحلیل تا قاعدهٔ تشخیص.
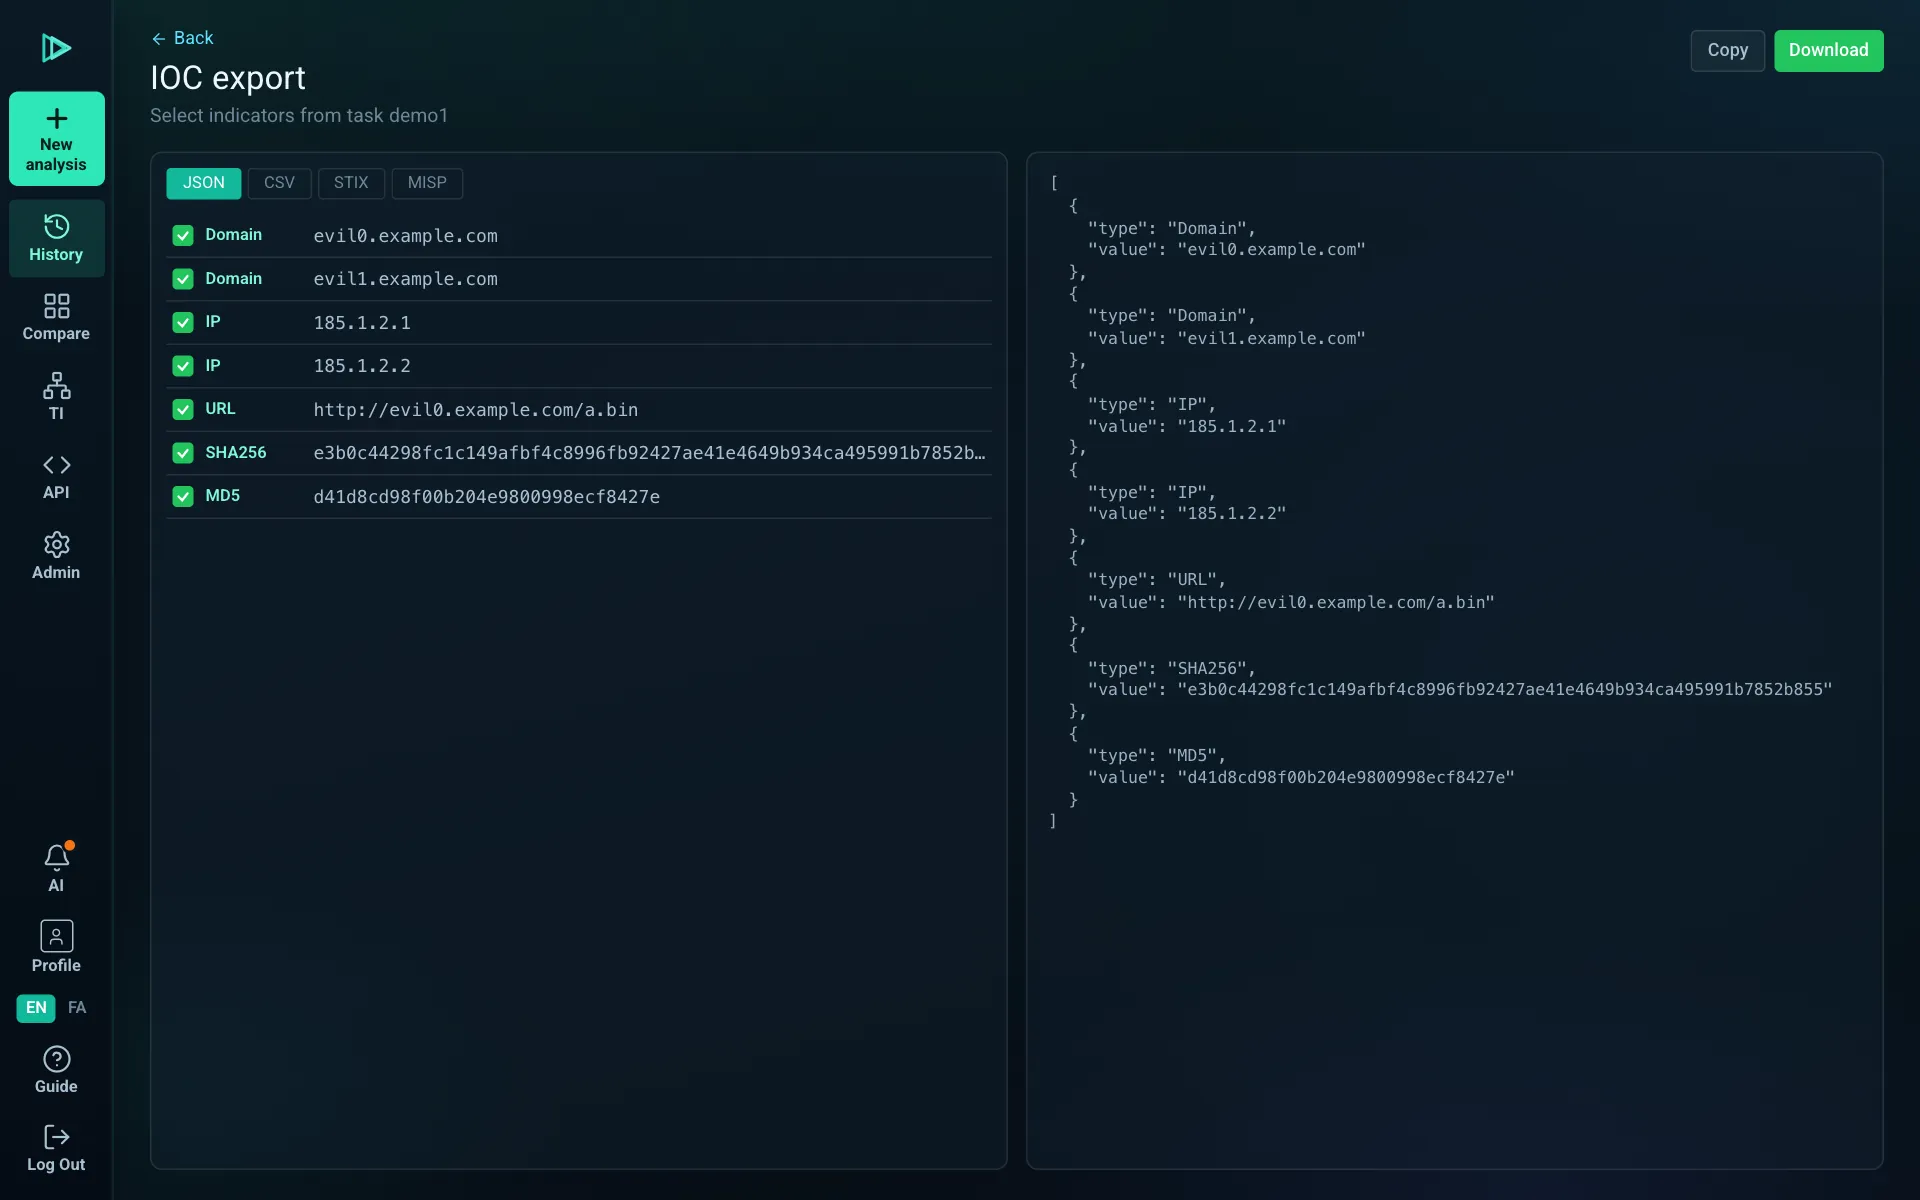
نشانههای قابل استفاده را انتخاب و با فرمت ابزارهای خودتان خروجی بگیرید، یا از روی همین اجرا قاعدهٔ Sigma بسازید.
IOC در فرمتهای JSON، CSV، STIX و MISP
قوانین Sigma ایستا، رفتاری یا ترکیبی
تطبیق YARA و همپوشانی IOC با اسکنهای قبلی خودتان
پیشنمایش زنده قبل از دانلود
STIXMISPSigma
sandbox.systemcall.ir/reports/…/ioc
۰۸تاریخچه و تیم
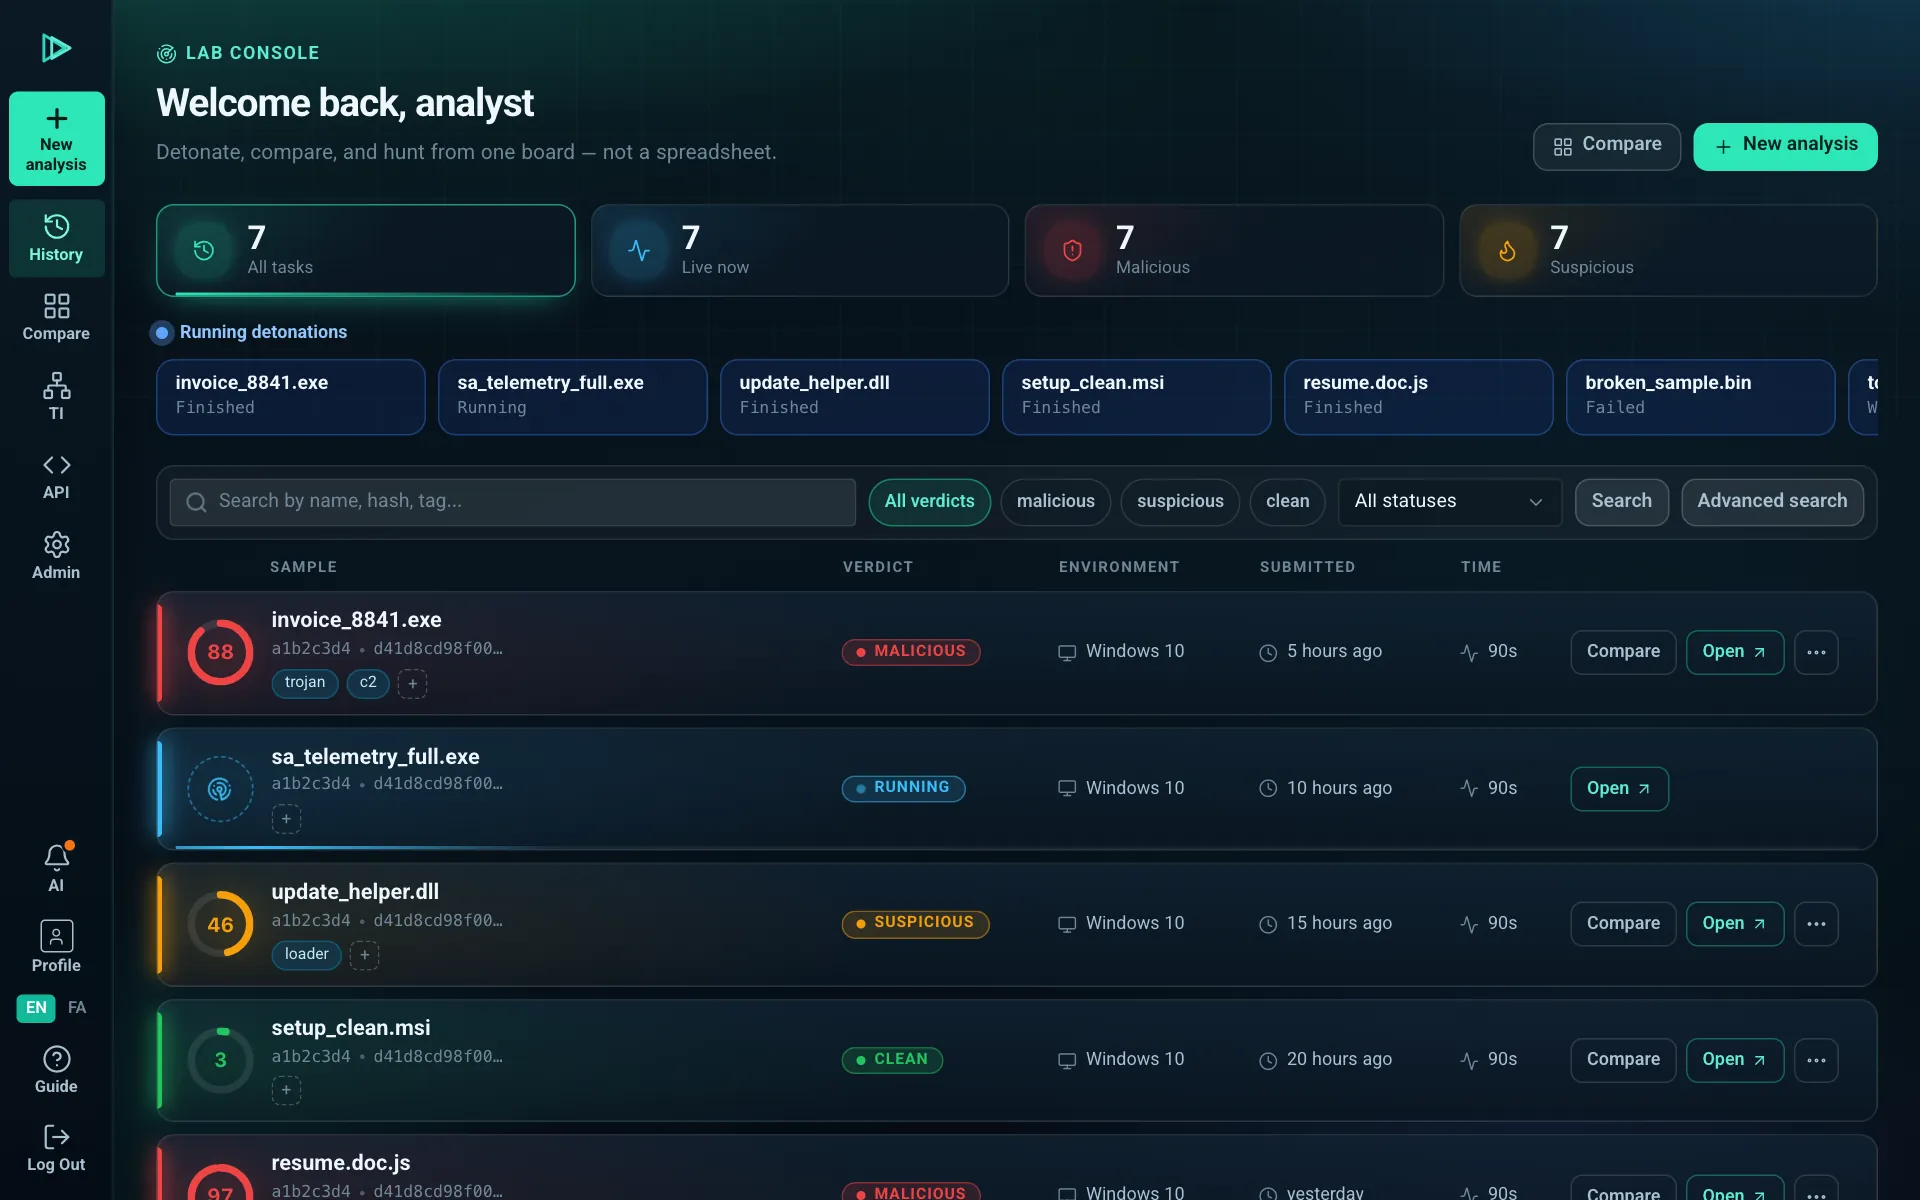
هر اسکن را پیدا و مقایسه کنید.
همهٔ اجراها یکجا، با جستوجو، فیلتر Verdict و وضعیت. دو اسکن را کنار هم بگذارید و فرق را ببینید.
جستوجو با نام، هش یا تگ؛ فیلتر Verdict و وضعیت
مقایسهٔ دو اسکن، و پایداری امتیاز برای هشی که چند بار اجرا شده
Preset برای اجرای یکسان و سطح Privacy برای هر اسکن
نقشها و پنل مدیریت برای کار تیمی
مقایسهPresetPrivacy
sandbox.systemcall.ir/history
و هرچه دور این مسیر لازم دارید.
بخشهایی که در این گشت جا نشدند، همه داخل همان میز کار هستند.
تحلیل ایستا (PE، capa، DIE)
تحلیل حافظه و dump
بازپخش Session
قوانین YARA
Intelligence و جستوجوی IOC
API و توکن
کمکیار هوشمند
پنل مدیریت
خودتان یک نمونه را اجرا کنید.
برای دسترسی سازمانی و دمو با ما هماهنگ کنید، یا مستقیم وارد آزمایشگاه شوید.