۱/ ۶آپلود
فایل را بدهید، اجرا را تنظیم کنید.
نمونه را میفرستید و ویندوز، مدت اجرا و دسترسی شبکه را انتخاب میکنید. هش همان لحظه ثبت میشود.
 systemcall.ir
سیستمکــال
سندباکس تحلیل بدافزار
فایل مشکوک را روی یک ویندوز جدا اجرا میکنید. پردازه، اتصال شبکه و حافظه را همان لحظه میبینید و از همان اجرا گزارش و IOC میگیرید.
اجرای ایزوله · دسکتاپ زنده · گزارش و IOC
C:\Users\Public>invoice_scan.exe
[*] staging %TEMP%\payload.dll
[*] OpenProcess explorer.exe
[*] TLS 185.22.14.41:443
[*] RegSetValue Run\Updater
۱/ ۶آپلود
نمونه را میفرستید و ویندوز، مدت اجرا و دسترسی شبکه را انتخاب میکنید. هش همان لحظه ثبت میشود.
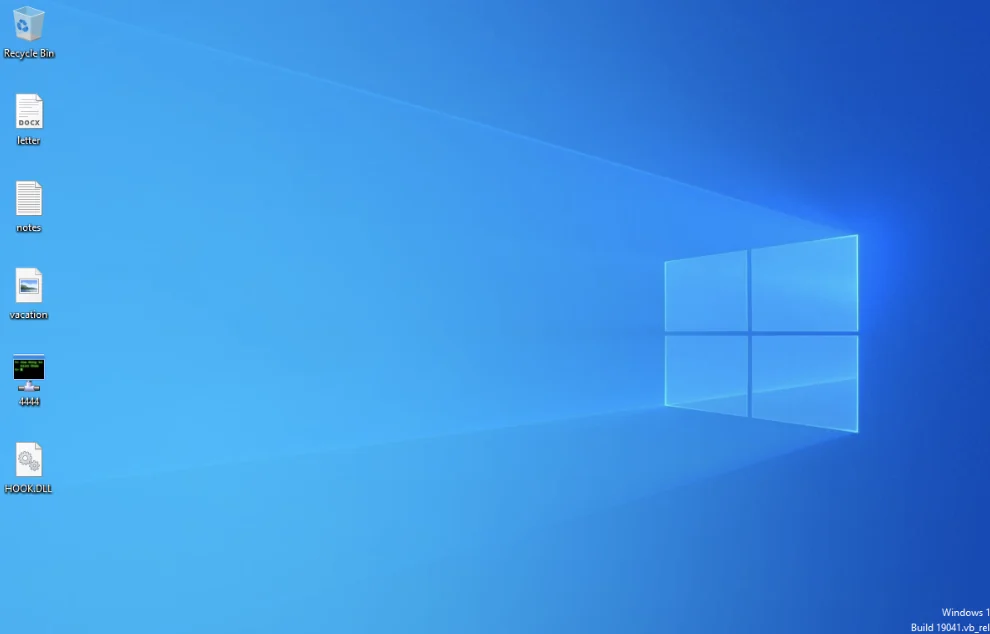
۲/ ۶اجرا
نمونه داخل یک ماشین جدا اجرا میشود و دسکتاپ را زنده میبینید؛ بعد از پایان هم میشود آن را مثل فیلم مرور کرد.
۳/ ۶پردازهها
درخت اجرا از نمونه تا آخرین فرزند ساخته میشود و پردازهٔ مشکوک همان لحظه مشخص است.
۴/ ۶Syscall
دنبالهٔ فراخوانیهای سطح هسته با بیش از ۱۷۰ الگوی رفتاری سنجیده میشود. تزریق کد در همین مرحله شناسایی میشود.
۵/ ۶شبکه
DNS، HTTP و اتصالها ثبت میشوند و هر مقصد با اعتبارش نشان داده میشود. PCAP هم کنارش هست.
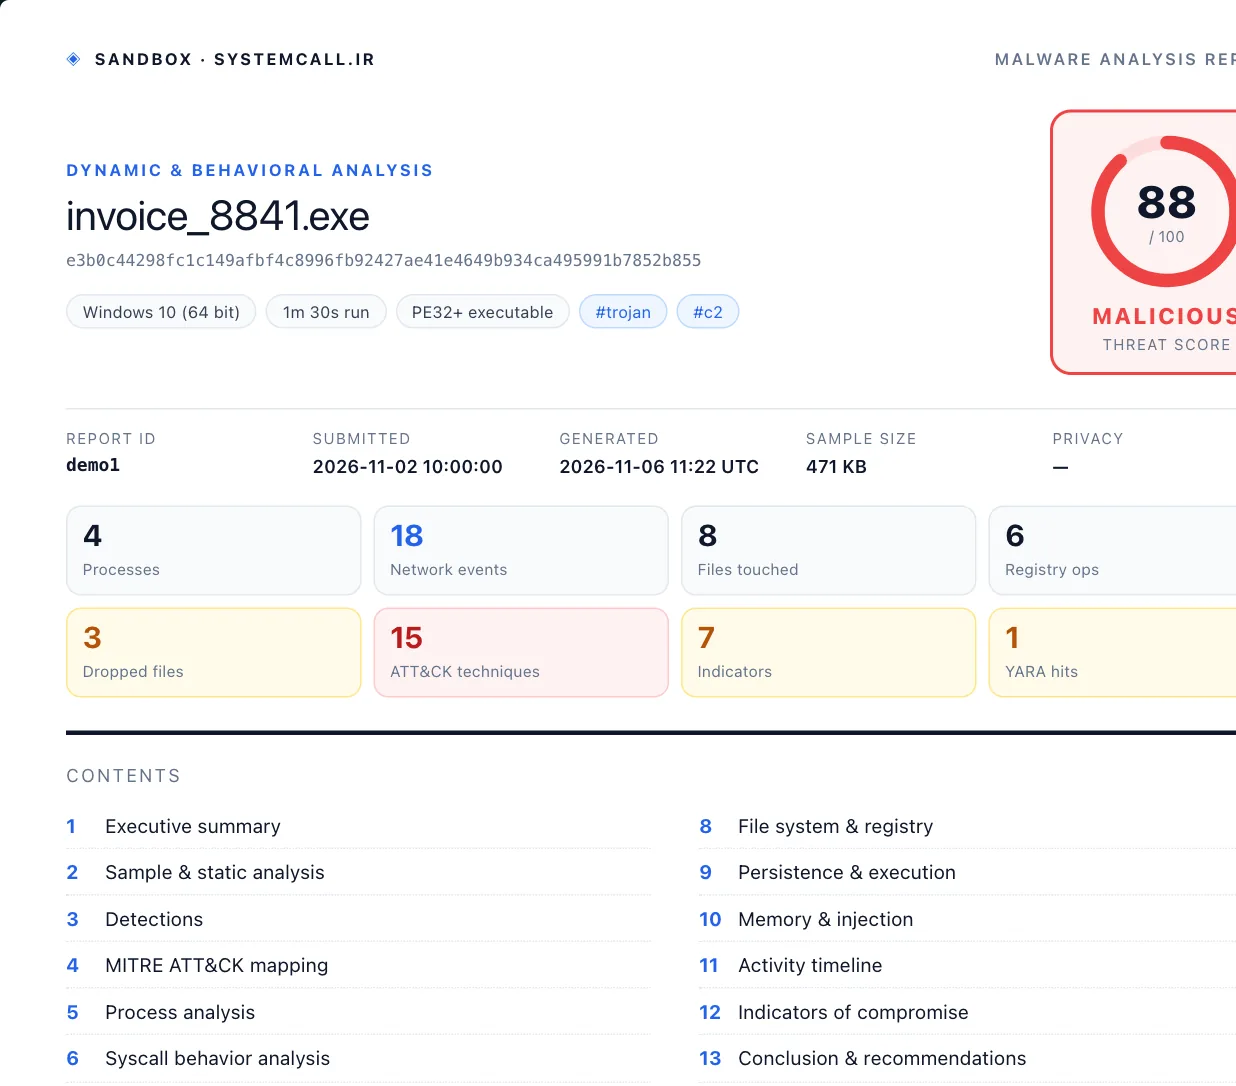
۶/ ۶Verdict
امتیاز، تکنیکهای ATT&CK، IOC و گزارش کامل از همان یک اجرا میآید. همه را میتوان خروجی گرفت.
۰۲ / عمق بیشتر
حافظه، تحلیل ایستا و رفتارهای پایداری روی همان Session هستند؛ برای وقتی که نتیجهٔ کلی کافی نیست. فهرست کامل در صفحهٔ قابلیتها.
حافظه
دامپ همان پردازه نشان میدهد چه چیزی در رم مانده، حتی اگر فایل از روی دیسک پاک شده باشد.
فایل، رجیستری و رفتارهای پایداری در طول اجرا ثبت میشوند و کنار Process Tree میمانند.
پیش از اجرا هم فایل بررسی میشود؛ ساختار، پکر و قابلیتها بدون نیاز به اجرا دیده میشوند.
تا چند نفر با تنظیمات یکسان کار کنند و دسترسی هر اسکن با سطح Privacy کنترل شود.
۰۳ / کاربران سامانه
دادهها یکی است. هر تیم همان چیزهایی را برمیدارد که لازم دارد.
نتیجه و امتیاز را میبینید، مسیر حمله را چک میکنید و IOC را برای ادامهٔ کار به همکارتان میدهید.
Timeline، PCAP، حافظه و Process Tree را کنار هم میگذارید تا فرضیه نفوذ را رد یا تأیید کنید.
از رفتار دیدهشده ATT&CK و YARA میسازید. Preset و نقشها کمک میکند کار تیم یکی باشد.
منابع
راهنمای تصویری پنل، آموزشهای تحلیل بدافزار و کاتالوگ محصول.
۰۴ / شروع گفتگو
در دمو میگوییم چطور Session میسازید، دسترسیها چطور است، گزارش چه شکلی است و برای SOC یا DFIR چه چیزی مهم است.
فقط اطلاعات تجاری حداقلی ثبت میشود. فایل، نمونه، رمز و دادهٔ حساس نفرستید.
پس از ثبت، تیم سیستمکال برای مرور سناریو و هماهنگی زمان دمو با شما تماس میگیرد.